Comment activer un dns sécurisé sur son téléphone portable ?
Vous avez peut-être déjà vu passer l’expression « DNS sécurisé » dans les réglages de votre téléphone, ou dans les conseils pour mieux protéger votre vie privée en ligne. Bonne nouvelle : l’activer ne demande généralement que quelques minutes. Mais avant de toucher aux paramètres, mieux vaut comprendre ce que cela change — et ce que cela ne change pas.
Le DNS, c’est un peu le carnet d’adresses d’Internet : il transforme un nom facile à retenir, comme celui d’un site, en adresse que les appareils utilisent pour s’y connecter. Un DNS sécurisé protège les échanges qui permettent cette traduction. Voici comment l’activer sur Android ou iPhone, et comment vérifier que le réglage correspond bien à vos besoins.
À quoi sert un DNS sécurisé sur un téléphone ?
Lorsque vous ouvrez un site, votre téléphone demande à un serveur DNS quelle adresse IP correspond au nom du site. Sans protection, cette demande peut circuler sans chiffrement. Le réseau auquel vous êtes connecté — par exemple un réseau Wi-Fi public — peut alors être en mesure de voir les noms de domaine recherchés. Cela ne signifie pas forcément que quelqu’un lit le contenu de vos pages, mais vos requêtes DNS peuvent révéler une partie de vos habitudes de navigation.
Un DNS sécurisé chiffre ces requêtes entre votre téléphone et le service DNS choisi. Les deux méthodes courantes sont le DNS sur TLS, souvent abrégé en DoT, et le DNS sur HTTPS, ou DoH. Elles rendent les demandes DNS plus difficiles à observer ou à modifier pendant leur transport.
Imaginez que vous consultez les horaires d’un train à la gare, connecté au Wi-Fi gratuit. Le chiffrement DNS peut empêcher le réseau de lire facilement les noms de domaine demandés à ce stade de la connexion. C’est une couche de protection utile, mais pas une cape d’invisibilité : les autres données de votre navigation ne sont pas automatiquement chiffrées par le DNS lui-même.
Ce que le DNS sécurisé ne fait pas
Un point mérite d’être clair : un DNS sécurisé n’est pas un VPN. Il protège les requêtes DNS, mais ne masque pas à lui seul votre adresse IP et ne chiffre pas nécessairement tout le trafic Internet de votre téléphone. Les sites consultés, les applications utilisées et les données échangées ne bénéficient pas tous d’une protection supplémentaire simplement parce que vous avez changé de DNS.
La plupart des sites actuels utilisent déjà HTTPS, qui chiffre les échanges entre votre appareil et le site. Le DNS sécurisé complète cette protection en sécurisant une étape préalable : la recherche de l’adresse du site. Pour une protection plus complète sur un réseau public, gardez aussi vos applications à jour, vérifiez la présence de HTTPS et envisagez un VPN de confiance si votre situation le justifie.
Enfin, le fournisseur DNS que vous choisissez reçoit vos requêtes. Le chiffrement protège leur transport, mais ne les rend pas invisibles au fournisseur lui-même. Il est donc utile de consulter sa politique de confidentialité et ses pratiques de conservation des données.
Activer le DNS sécurisé sur Android
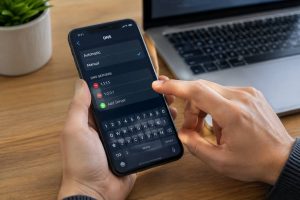
Sur la plupart des téléphones Android équipés d’Android 9 ou d’une version ultérieure, une option appelée « DNS privé » permet d’utiliser le DNS sur TLS. Les noms des menus varient légèrement selon la marque et la version du système. Sur certains appareils, une petite recherche dans les paramètres avec les mots « DNS privé » est le chemin le plus rapide — la technologie est moderne, mais les menus aiment encore jouer à cache-cache.
- Ouvrez les Paramètres de votre téléphone.
- Accédez à Réseau et Internet, Connexions ou à une rubrique équivalente.
- Recherchez DNS privé. Sur certains téléphones, l’option se trouve dans les paramètres avancés du réseau.
- Sélectionnez Nom d’hôte du fournisseur DNS privé.
- Saisissez le nom d’hôte d’un fournisseur compatible avec le DNS sur TLS, puis enregistrez le réglage.
Parmi les noms d’hôte couramment proposés figurent dns.google pour Google Public DNS et one.one.one.one pour Cloudflare. Vérifiez toujours les informations du fournisseur avant de saisir une adresse : un nom d’hôte erroné peut empêcher la connexion DNS de fonctionner.
Vous pouvez aussi choisir l’option automatique, si elle est proposée. Android essaiera alors d’utiliser un DNS sécurisé lorsque le réseau le permet, avec un éventuel retour à un fonctionnement non chiffré si ce n’est pas le cas. Pour privilégier le chiffrement, le mode avec nom d’hôte est plus explicite, mais il peut rendre certains réseaux incompatibles.
Que faire si Android n’arrive plus à se connecter ?
Après avoir saisi un nom d’hôte, certaines pages peuvent ne plus se charger. Ce problème peut venir d’une faute de frappe, d’un fournisseur momentanément indisponible ou d’un réseau qui bloque le DNS sur TLS. Les réseaux d’entreprise, les portails Wi-Fi d’hôtel et certains accès publics peuvent être particulièrement capricieux.
Essayez d’abord de vérifier le nom d’hôte, puis désactivez temporairement le réglage ou repassez en mode automatique. Si cela rétablit la connexion, le réseau utilisé n’accepte probablement pas le serveur choisi. Vous pourrez réessayer une fois connecté à un autre réseau ou choisir un fournisseur compatible.
Un portail captif — cette page qui demande d’accepter des conditions ou de saisir un numéro de chambre avant d’accéder à Internet — peut également poser problème. Si le téléphone ne parvient pas à afficher cette page, désactivez momentanément le DNS privé, connectez-vous au réseau, puis réactivez-le si le réseau le permet.
Activer un DNS sécurisé sur iPhone
Sur iPhone, il n’existe pas de réglage général équivalent à l’option « DNS privé » d’Android pour saisir simplement un nom d’hôte et l’appliquer à tous les réseaux. iOS peut utiliser des configurations DNS chiffrées, notamment DoH ou DoT, au moyen d’un profil de configuration ou d’une application compatible.
La marche à suivre dépend du fournisseur choisi. En général, vous devrez télécharger son application officielle ou son profil de configuration, puis autoriser l’installation dans les réglages de l’iPhone. Un profil peut être fourni directement par un service DNS reconnu. Lisez les indications avant de l’installer : un profil de configuration peut modifier certains réglages réseau de l’appareil.
- Choisissez un fournisseur qui prend en charge le DNS chiffré sur iOS.
- Téléchargez l’application ou le profil depuis le site officiel du fournisseur ou l’App Store.
- Suivez les instructions affichées pour ajouter la configuration dans les réglages de l’iPhone.
- Vérifiez que le service est activé et qu’il ne crée pas de conflit avec un VPN ou une autre application réseau.
Vous trouverez aussi, dans les réglages Wi-Fi d’un réseau précis, une option permettant de configurer manuellement des serveurs DNS. Attention : saisir une adresse DNS à cet endroit ne chiffre pas automatiquement les requêtes. Cela change le serveur utilisé pour ce réseau, mais ne transforme pas à lui seul la connexion en DoH ou en DoT.
Autre source de confusion : le relais privé iCloud n’est pas un simple réglage DNS. Il protège certains aspects de la navigation dans Safari pour les personnes disposant d’un abonnement iCloud+ et utilisant une configuration compatible, mais ne remplace pas une solution DNS sécurisée pour toutes les applications et tous les usages.
Choisir son fournisseur DNS sans se précipiter
Les grands fournisseurs proposent souvent des services gratuits, mais le meilleur choix dépend de vos priorités. Avant d’activer un service, regardez au minimum les points suivants :
- La confidentialité : quelles données sont recueillies et combien de temps sont-elles conservées ?
- La compatibilité : le service prend-il en charge DoT ou DoH sur votre appareil ?
- La disponibilité : dispose-t-il de serveurs fiables dans les régions où vous vous connectez ?
- Les fonctions proposées : certains services peuvent filtrer les sites malveillants ou les contenus indésirables, selon leurs options.
- Les effets sur vos usages : les filtres peuvent bloquer des sites ou des fonctions auxquels vous souhaitez accéder.
Un service qui bloque les domaines associés aux logiciels malveillants peut ajouter une protection utile, mais aucun filtre n’est parfait. À l’inverse, un filtrage trop strict peut empêcher l’ouverture d’un site tout à fait légitime. Si une application cesse de fonctionner après le changement, testez le réglage initial avant de conclure qu’elle est en panne.
Comment vérifier que le réglage fonctionne ?
Commencez par consulter la page d’état ou les outils de diagnostic du fournisseur DNS choisi. Certains proposent un test indiquant si les requêtes passent bien par leur service et si le chiffrement est actif. Vous pouvez également ouvrir plusieurs sites et vérifier que la navigation fonctionne sur Wi-Fi puis sur réseau mobile.
Un simple changement de serveur DNS ne garantit pas que les requêtes sont chiffrées : c’est particulièrement important sur iPhone, où une configuration manuelle par réseau peut rester non chiffrée. Sur Android, vérifiez que « DNS privé » est bien réglé sur le nom d’hôte voulu et non désactivé. En cas de doute, les instructions officielles du fournisseur sont la meilleure référence.
Gardez aussi en tête que certains VPN installent leur propre configuration DNS. Si le DNS sécurisé semble ne plus répondre après l’activation d’un VPN, il se peut que celui-ci prenne la main. Ce n’est pas nécessairement un problème : vérifiez simplement quel service gère les requêtes et si le VPN chiffre correctement le trafic DNS.
En déplacement, un petit réglage qui peut aider
Les réseaux Wi-Fi d’aéroport, de café ou d’hôtel sont pratiques, mais on ne sait pas toujours qui les administre ni comment ils traitent les données. Activer un DNS chiffré compatible peut limiter l’exposition des requêtes DNS sur ces réseaux. Avant un voyage, prenez une minute pour tester votre configuration à la maison : mieux vaut repérer une incompatibilité depuis son canapé que devant une borne d’enregistrement avec la batterie à 8 %.
Le bon réflexe est donc simple : choisissez un fournisseur digne de confiance, activez le chiffrement avec la méthode adaptée à votre téléphone, puis vérifiez que vos applications continuent de fonctionner. Le DNS sécurisé n’est ni un bouclier universel ni un réglage réservé aux experts. C’est une amélioration accessible, à condition de savoir ce qu’elle protège — et de ne pas lui demander de faire le travail d’un VPN ou d’un antivirus.