


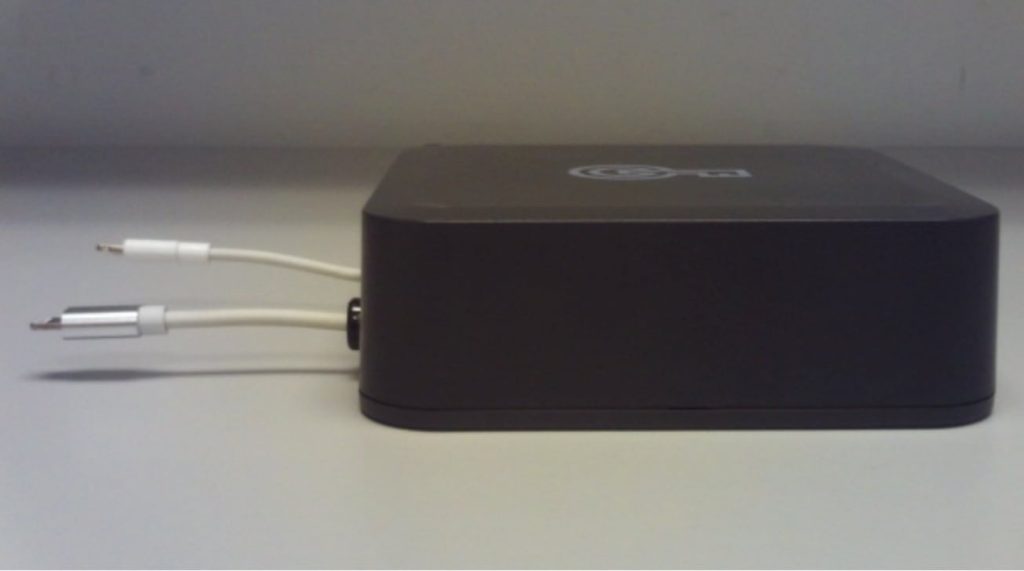
GrayKey contourné la sécurité d’iPhone ? Ce que dit le rapport sur Inactivity Reboot
Un rapport récent évoque que GrayKey — l’outil d’extraction forensique bien connu — disposerait d’une fonctionnalité capable de neutraliser Inactivity Reboot, la protection introduite par Apple pour limiter l’accès aux données d’un iPhone non déverrouillé depuis 72 heures. Si la révélation se confirme, elle pose des questions importantes sur l’efficacité des nouvelles barrières d’Apple et sur les capacités réelles des outils d’investigation à maintenir l’accès aux données malgré les mécanismes de protection renforcés.
Que fait précisément Inactivity Reboot ?
Avec iOS 18.1, Apple a déployé Inactivity Reboot : après 72 heures sans déverrouillage, l’iPhone se réinitialise automatiquement dans un état baptisé Before First Unlock (BFU). Dans cet état, une partie majeure des clés de chiffrement et donc des données restent inaccessibles jusqu’au premier déverrouillage humain (AFU, After First Unlock). L’objectif est simple : rendre plus difficile la possibilité pour des tiers, y compris les dispositifs forensiques, d’accéder à des informations sensibles si le téléphone est saisi et laissé inactif.
GrayKey Preserve et Evidence Preservation Mode : quelles promesses ?
Selon le document pédagogique examiné par 404 Media, l’éditeur Magnet Forensics aurait développé deux composantes — GrayKey Preserve et une Evidence Preservation Mode — destinées à pallier l’effet d’un reboot Inactivity Reboot en conservant l’état AFU malgré une coupure d’alimentation ou un redémarrage du terminal. Autrement dit, ces fonctions viseraient à préserver dans l’appareil la fenêtre d’accès où davantage de données sont exposées aux outils d’analyse.
Comment cela pourrait fonctionner techniquement ?
Le rapport ne livre pas de détails techniques exhaustifs. Un chercheur contacté par 404 Media avance quelques hypothèses plausibles :
Ces idées restent spéculatives : sans preuve technique publique, il est difficile d’affirmer le mécanisme exact employé par GrayKey Preserve. Reste que si l’une de ces techniques est viable, elle mettrait en évidence des surfaces d’attaque auxquelles Apple devra répondre.
Depuis quand et à quelle échelle ?
Le matériel pédagogique semble dater du début 2025, ce qui suggère que ces capacités existent depuis un certain temps. Néanmoins, plusieurs inconnues persistent : depuis quand GrayKey Preserve est‑il utilisé ? A‑t‑il servi dans des enquêtes réelles ? Et surtout : ces méthodes tiennent‑elles face aux versions iOS les plus récentes ?
Impacts pour les forces de l’ordre et pour la confidentialité
Pour les agences qui mènent des enquêtes, la possibilité de préserver l’état AFU est un avantage manifeste : cela prolonge la fenêtre d’analyse et augmente les chances de récupérer des preuves. Pourtant, pour la société civile et les défenseurs de la vie privée, la même capacité est préoccupante : si un outil permet de garder l’accès aux données malgré les protections d’Apple, il risque d’être employé à mauvais escient ou de tomber entre de mauvaises mains.
Les limites et zones d’ombre à considérer
Que peuvent faire les utilisateurs et les organisations ?
Pour les individus, l’élément de protection reste la pratique basique : garder un code d’accès robuste, activer les options de sécurité proposées par Apple et limiter l’accès physique à son appareil. Pour les organisations et les RSSI, il faut considérer que les outils forensiques évoluent et qu’une stratégie de sécurité ne doit pas s’appuyer sur une seule ligne de défense. Surveillance des accès, chiffrement complémentaire des applications sensibles, gestion des droits et des accès physiques, ainsi que politiques de réaction face à la saisie d’appareils, restent des composantes essentielles.
Et Apple dans tout ça ?
Apple a conçu Inactivity Reboot pour renforcer la protection des données contre les accès non autorisés. Si des contournements existent, l’action naturelle d’Apple sera d’identifier et de combler les failles. Historique récent : lorsque des techniques d’accès deviennent publiques ou trop répandues, Apple publie des correctifs, modifie des mécanismes cryptographiques ou adviendra des processus qui empêchent l’exploitation. L’équilibre entre capacités forensiques et protections grand public est toutefois délicat : entraver trop fortement l’accès pour les enquêtes légitimes pose des enjeux juridiques et opérationnels pour les forces de l’ordre.
Ce que l’on retiendra pour l’instant
La révélation selon laquelle GrayKey pourrait neutraliser Inactivity Reboot, via GrayKey Preserve et Evidence Preservation Mode, attire l’attention sur la course permanente entre protections systèmes et outils d’accès. Tant que les détails pratiques manquent, il est prudent de considérer cela comme un signal d’alerte plutôt que comme une condamnation définitive de la mesure d’Apple. Les prochains mois devraient être instructifs : soit Apple renforce ses verrous, soit les éditeurs forensiques adaptent et répliquent, ou les deux. Pour les spécialistes de la sécurité, c’est un rappel que la sécurité mobile est un champ dynamique, où chaque nouveauté entraîne une série de réponses techniques et politiques.